Op weg naar ISO 27001: onze eerste stappen
Je vertrouwt ons je IT toe. Dan wil je ook weten hoe wij zelf met beveiliging omgaan. Daarom werken we bij IT Partner aan onze ISO 27001-certificering: een onafhankelijke toets van hoe we informatie beschermen en risico’s beheersen.
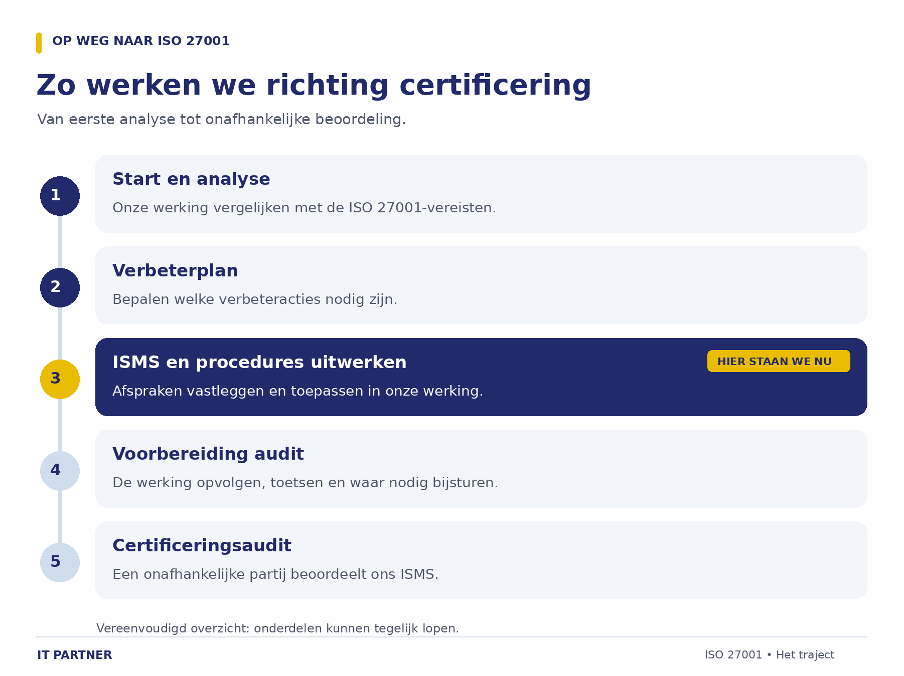
De eerste stappen zijn gezet. Onze werking is onderzocht, er ligt een technisch verbeterplan en we werken aan de bijbehorende afspraken en procedures. In deze reeks nemen we je mee in het traject. Wat doen we precies, wat leren we onderweg en wat betekent dat voor jou?
Wat is ISO 27001?
ISO 27001 is een internationale norm voor informatiebeveiliging. Ze beschrijft hoe je als organisatie risico’s in kaart brengt, passende maatregelen neemt en regelmatig controleert of die werken.
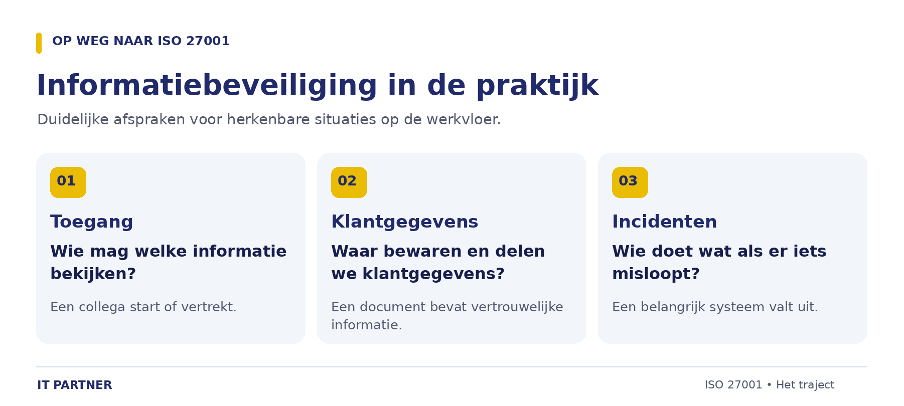
Dat raakt ook heel gewone situaties op de werkvloer. Een collega start of vertrekt: wie past de toegangsrechten aan? Een document bevat vertrouwelijke klantgegevens: waar mag je dat bewaren? Een belangrijk systeem valt uit: wie doet wat?
De maatregelen en afspraken waarmee je dat organiseert, vormen samen een managementsysteem voor informatiebeveiliging, ook wel een ISMS genoemd. Bij certificering beoordeelt een onafhankelijke partij of dat systeem aan de norm voldoet.
We zijn vandaag nog niet ISO 27001-gecertificeerd. Daar werken we de komende tijd naartoe.
Waarom we dit traject doorlopen
Vanuit Roeselare helpen we kmo’s met hun dagelijkse IT-vragen. We kennen onze klanten, hun systemen en de zorgen die erbij komen kijken. Als je bedrijf niet verder kan, wil je iemand kunnen bellen die weet waarover het gaat.
Bij die persoonlijke samenwerking hoort ook zorgvuldigheid achter de schermen. Hoe gaan we met informatie om? Wie heeft toegang? Hoe volgen we risico’s op? Daar willen we duidelijke, aantoonbare antwoorden op geven.
Daarom zijn we dit jaar gestart met het traject richting ISO 27001. We brengen onze bestaande aanpak samen, werken verbeterpunten uit en leggen vast hoe we alles blijven opvolgen. Zo kunnen we jou ook beter laten zien hoe we onze verantwoordelijkheid als IT-partner opnemen.

Waar staan we vandaag?
In het voorjaar startten we samen met Cyberwise het verbetertraject. Eerst vergeleken we onze bestaande werking met de vereisten van ISO 27001. Dat maakte duidelijk wat al aanwezig was en waar bijkomend werk nodig is.
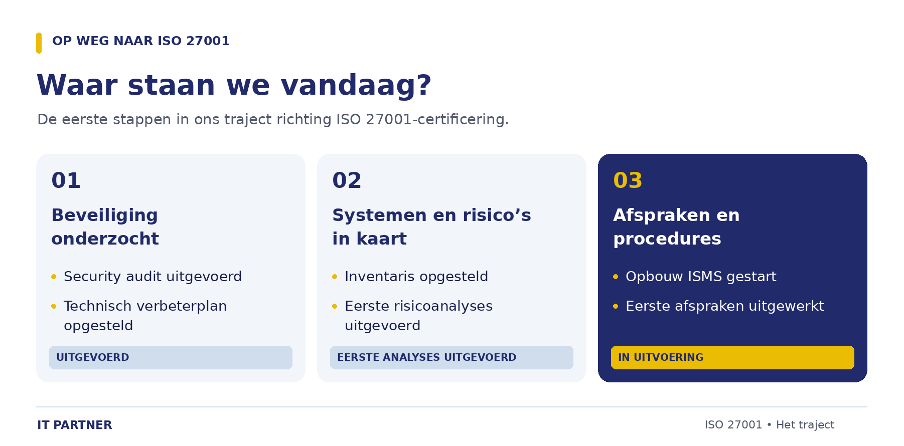
Sindsdien hebben we op drie vlakken stappen gezet.
1. Onze beveiliging onderzocht
We voerden een uitgebreide security audit uit. Op basis daarvan maakten we een technische roadmap: een plan met verbeteracties voor onze IT-beveiliging.
2. Systemen en risico’s in kaart gebracht
We inventariseerden systemen, processen, leveranciers en middelen die belangrijk zijn voor onze werking. Welke hebben we nodig om ons werk te doen? Wat zou de impact zijn als er iets mee misloopt? De eerste risicoanalyses helpen ons bepalen waar maatregelen nodig zijn.
3. Eerste afspraken en procedures uitgewerkt
De opbouw van ons ISMS is gestart. We werken aan beleidsafspraken en procedures die beschrijven hoe we informatie beschermen, wie waarvoor verantwoordelijk is en hoe we dat opvolgen.
Waar werken we nu aan?
Nu werken we die aanpak verder uit voor de dagelijkse praktijk. Onze collega’s moeten ermee aan de slag kunnen, ook wanneer het druk is of er snel gehandeld moet worden.
Daarbij staan deze vragen centraal:
- Welke informatie vraagt welke bescherming? We delen informatie in volgens de gevoeligheid en het belang ervan. Een openbare handleiding vraagt bijvoorbeeld een andere aanpak dan vertrouwelijke klantgegevens.
- Wie is waarvoor verantwoordelijk? We leggen vast wie beslissingen neemt, acties uitvoert en de opvolging bewaakt.
- Hoe blijven we werken bij een verstoring? We werken verder aan bedrijfscontinuïteit en het herstel van systemen en gegevens.
- Wat doen we bij een beveiligingsincident? We beschrijven hoe we reageren en wie daarbij betrokken wordt.
- Hoe houden we afspraken actueel? We organiseren het beheer en de regelmatige controle van onze documenten en procedures.
Een afspraak moet voor iedereen duidelijk zijn. Weet een collega waar die de juiste procedure vindt? Is duidelijk wie het overneemt als iemand afwezig is? Ook zulke praktische vragen horen bij dit traject.
Wat nemen we mee naar onze klanten?
Wie krijgt toegang tot bedrijfsinformatie? Welke systemen moeten eerst opnieuw werken na een storing? Hoe zorg je dat iedereen dezelfde afspraken volgt? Het zijn vragen die ook bij onze klanten leven.
Door het traject zelf te doorlopen, doen we bijkomende ervaring op met het uitwerken en opvolgen van informatiebeveiliging. Die inzichten nemen we mee in onze cybersecurity-aanpak, Safe PASS en onze begeleiding rond NIS2 en ISO 27001.
Daarbij kijken we ook naar wat haalbaar is op de werkvloer. Als kmo heb je mensen, tijd en middelen nodig om afspraken uit te voeren. Ons eigen traject helpt ons om ook dat deel van het gesprek met jou te voeren.
Wat volgt hierna?
De komende maanden bouwen we ons ISMS verder uit, werken we procedures uit en bereiden we ons voor op de certificeringsaudit.
We houden je onderweg op de hoogte, met concrete stappen en ervaringen uit ons eigen team. Zo kan je volgen waar we staan en krijg je een beter beeld van wat zo’n traject in de praktijk vraagt.
Heb je vragen over ons traject of over informatiebeveiliging in jouw kmo? Spreek ons gerust aan.
Vragen die je misschien nog hebt / FAQ
Het ontbreken van een ISO 27001-certificaat betekent op zichzelf niet dat de beveiliging niet in orde is. ISO 27001 gaat veel minder over technologie dan de meeste mensen denken.
Natuurlijk zijn firewalls, MFA, monitoring, back-ups en securitytools belangrijk. Maar de echte meerwaarde zit in structuur, duidelijke afspraken en een gedeelde manier van werken.
Afspraken uitschrijven is één stap. Ze moeten ook toegepast worden, opgevolgd worden en waar nodig bijgestuurd worden. Dat vraagt tijd en betrokkenheid van het team. Tijdens de certificeringsaudit moet bovendien blijken hoe het managementsysteem in de praktijk werkt.
Cybersecurity is geen eenmalig project. Het is een manier van werken en dat vergt tijd om aan te passen
Nee, ook met een certificaat blijven beveiligingsincidenten mogelijk. ISO 27001 helpt om risico’s systematisch te beheersen en de aanpak te blijven verbeteren. Het certificaat geeft aan dat het beoordeelde managementsysteem aan de norm voldoet; het is geen garantie dat elk incident wordt voorkomen.


